TXOne-Report zeigt: SMB-Protokoll am stärksten gefährdet
TXOne Networks, ein führendes Unternehmen im Bereich der Sicherheit von Cyber Physical Systems (CPS), hat seinen Honeypot Report für das erste Halbjahr von 2026 veröffentlicht. Für den Zeitraum von Januar bis Juni 2026 analysierte das Forscherteam mithilfe seines Threat Intelligence Systems die auf Honeypots gesammelten Daten, um aktuelle Angriffsmuster und Bedrohungen in der digitalen Landschaft zu identifizieren.
Die Analyse zeigt einen klaren Trend: Angreifer setzen bei der Kompromittierung industrieller Systeme weiterhin primär auf das SMB-Protokoll und bereits länger bekannte Schwachstellen. Auffällig ist zudem die zunehmende Professionalisierung der Täter, die für ihre gezielten, branchenspezifischen Scans überwiegend kommerzielle Cloud-Infrastrukturen nutzen. Dies führte im Frühjahr 2026 zu markanten Aktivitätsspitzen.
TXOne untersuchte drei verschiedene Arten von Angriffsaktivitäten: Versuche, bekannte Schwachstellen (Common Vulnerabilities and Exposures, CVEs) auszunutzen, die Vielfalt sowie Flexibilität der eingesetzten Angriffsmethoden sowie die gezielte Suche nach Lücken in ICS- und OT-Systemen. Einen Anstieg der Aktivitäten konnte im März 2026 verzeichnet werden. Das Volumen selbst erreichte seinen Höhepunkt schließlich zwei Monate später, im Mai.
Alte Schwachstellen weiterhin anfällig
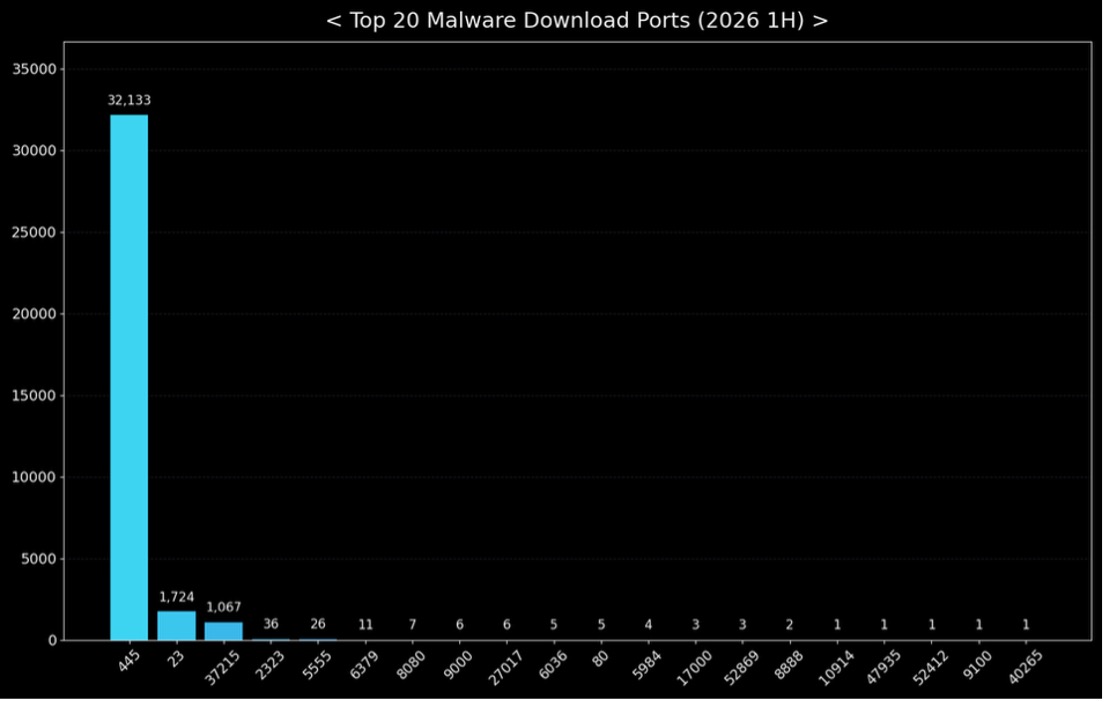
Die Untersuchungen von TXOne zeigen eine deutliche Konzentration der Malware-Downloads auf ein bestimmtes Netzwerkprotokoll: Über 91 Prozent der beobachteten Downloads erfolgten über Port 445/TCP, der für das Netzwerkprotokoll SMB (Server Message Block) verwendet wird. Damit war SMB mit großem Abstand der wichtigste beobachtete Übertragungsweg für Malware. Telnet lag weit abgeschlagen auf dem zweiten Platz. Alle anderen Ports zusammen machen nur rund drei Prozent der beobachteten Downloads aus.
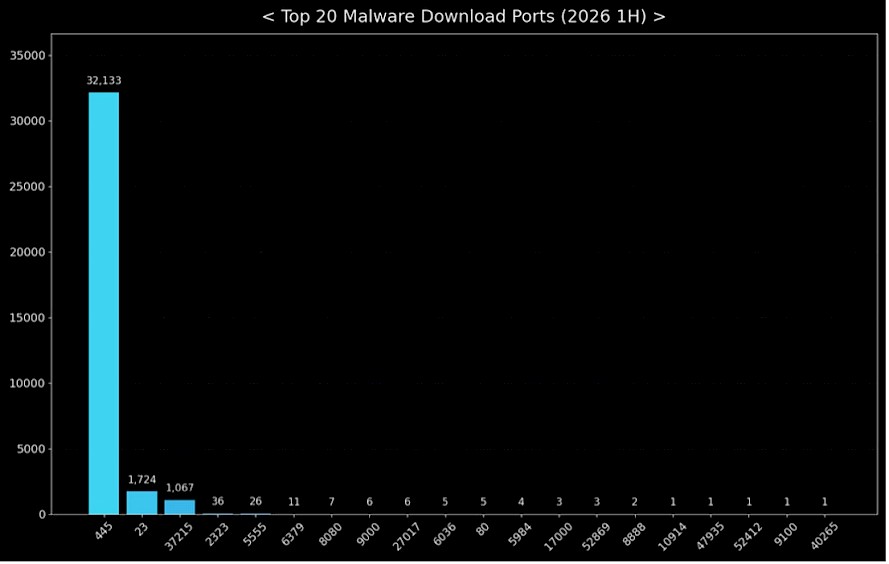
Abbildung 1: Die Top 20 Malware Download Ports: Dabei erfolgten die mit Abstand meisten Downloads (91 %) über Port 445/TCP (Bildquelle: 2026 TXOne Networks).
Bemerkenswert ist zudem, dass einige CVEs auch Jahre nach ihrer Bekanntgabe noch immer namentlich sowohl in Form von Exploits als auch von Ransomware auftauchen, so zum Beispiel die Sicherheitslücke CVE-2017-0147. Diese ist neben jahrzehntealten Standardkonfigurationen wie CVE-1999-0517 eines der hartnäckigsten Muster in den Aufzeichnungen von TXOne Networks. Das zeigt, wie lange sich ungeschlossene SMB-Sicherheitslücken für Angreifer noch auszahlen.
Angriffe besonders häufig aus Cloudstruktur
Ganze 97 Prozent der Sessions von den 99 wichtigsten Angreifer-IP-Adressen waren im ersten Halbjahr des Jahres 2026 auf Hosting-Anbieter zurückzuführen, lediglich 2,1 Prozent auf Unternehmensnetzwerke und deutlich unter einem Prozent auf private Internetdienstanbieter.
Allein auf AWS entfallen 20,4 Prozent der Gesamtzahl, verteilt auf 17 wechselnde IP-Adressen, was mit kurzlebigen EC2-Instanzen übereinstimmt, die zum Scannen gestartet und automatisch wieder beendet werden. Dicht dahinter folgt eine einzelne IP-Adresse, 45.142.193.xxx, die zu einem kleinen rumänischen VPS-Anbieter (btcloud.ro) gehört. Sie ist allein für 7,8 Millionen Sitzungen verantwortlich – mehr Datenverkehr als jeder andere einzelne Anbieter in den Top 12 mit Ausnahme von AWS. Der Rest der Liste umfasst die üblichen „Bulletproof“- und preisgünstigen VPS-Angebote.
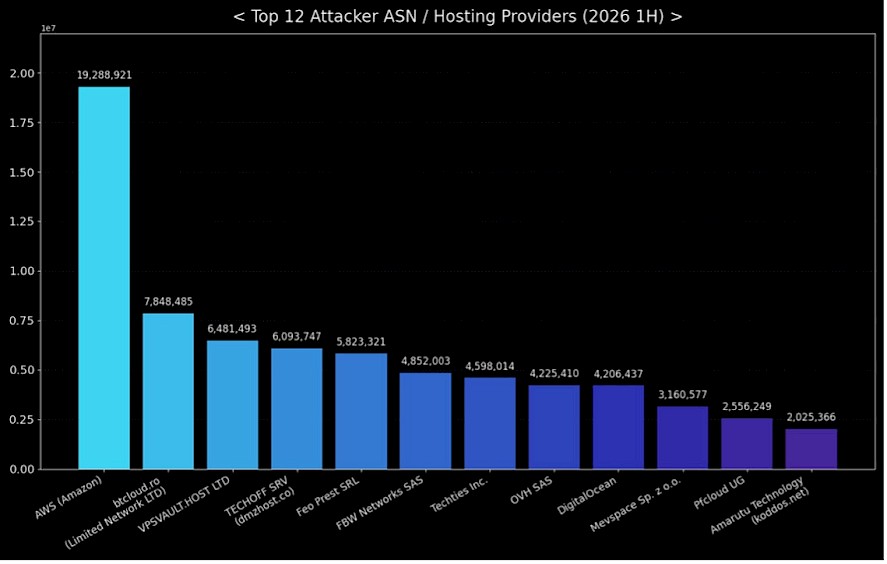
Abbildung 2: Die Top 12 der Angreifer-ASNs: Kommerzielle Cloud- und Hosting-Anbieter dominieren als Ursprung der beobachteten Cyberangriffe auf Industrie-Honeypots. (Bildquelle: 2026 TXOne Networks).
Wenn Angriffe überwiegend aus solchen großen Hosting-Netzwerken stammen, können deren IP-Adressbereiche auf Basis der zugehörigen ASN (Autonome Systemnummer) oder ihrer IP-Reputation blockiert werden. Bei einem breit verteilten Botnet wäre eine solche Blockierung dagegen deutlich weniger wirksam.
Nicht nur generisches Brute-Force-Verfahren, auch anwendungsspezifische Zielauswahl
Neben den üblichen „Credential-Stuffing“-Angriffen, bei denen Kriminelle Passwörter und Benutzernamen aus vorherigen Datenpannen nutzen (z.B. admin/admin), wurden auch gezieltere Anmeldeversuche auf die Infrastruktur der Solana-Blockchain festgestellt (z.B. solana/solana oder sol/sol) – ein Phänomen, das auf anwendungsspezifische Angreifer-Tools hindeutet.
Branchenspezifische statt allgemeiner Angriffspunkte
Industrielle Reconnaissance erfolgt branchenbezogen und nicht generisch. Die beim Auskundschaften fokussierten Protokolle unterscheiden sich erheblich zwischen den Bereichen Gesundheitswesen, Energie, Automobilindustrie sowie Öl und Gas. So werden im Gesundheitswesen gezielt DICOM/Gebäudeautomation untersucht, während in der Energie- und Öl- und Gasbranche Modbus/S7/DNP3 zentrale Ziele darstellen. In der Automobilindustrie stehen überwiegend SPS-bezogene Protokolle im Fokus. Sicherheitsteams sollten daher ihre Überwachungsressourcen gezielt auf die Systeme und Protokolle ausrichten, die in der Umgebung der jeweiligen Branche tatsächlich exponiert sind.
Fazit
Das Gesamtbild des ersten Halbjahres 2026 deckt sich mit früheren Berichtszeiträumen: Es überwiegen weiterhin opportunistische, weitgehend automatisierte Angriffe, die seit langem bekannte Schwachstellen in großem Umfang ausnutzen und eher durch kurzzeitige, deutliche Aktivitätsspitzen als durch einen stetigen Anstieg gekennzeichnet sind. Das bedeutet: Cyberangriffe müssen nicht besonders neu oder hochentwickelt sein, um erfolgreich zu sein – alte Schwachstellen, Standardpasswörter und öffentlich erreichbare Dienste reichen Angreifern häufig immer noch aus. Regelmäßiges Patchen und eine sichere Konfiguration stellen daher weiterhin wichtige Maßnahmen zur Reduzierung der Angriffsfläche dar.
Unter diesem Link können Sie den vollständigen Bericht einsehen: https://www.txone.com/resources/blog/txone-honeypot-report-2026-h1-threat-landscape/
TXOne-Report zeigt: SMB-Protokoll am stärksten gefährdet
TXOne Networks, ein führendes Unternehmen im Bereich der Sicherheit von Cyber Physical Systems (CPS), hat seinen Honeypot Report für das erste Halbjahr von 2026 veröffentlicht. Für den Zeitraum von Januar bis Juni 2026 analysierte das Forscherteam mithilfe seines Threat Intelligence Systems die auf Honeypots gesammelten Daten, um aktuelle Angriffsmuster und Bedrohungen in der digitalen Landschaft zu identifizieren.
Die Analyse zeigt einen klaren Trend: Angreifer setzen bei der Kompromittierung industrieller Systeme weiterhin primär auf das SMB-Protokoll und bereits länger bekannte Schwachstellen. Auffällig ist zudem die zunehmende Professionalisierung der Täter, die für ihre gezielten, branchenspezifischen Scans überwiegend kommerzielle Cloud-Infrastrukturen nutzen. Dies führte im Frühjahr 2026 zu markanten Aktivitätsspitzen.
TXOne untersuchte drei verschiedene Arten von Angriffsaktivitäten: Versuche, bekannte Schwachstellen (Common Vulnerabilities and Exposures, CVEs) auszunutzen, die Vielfalt sowie Flexibilität der eingesetzten Angriffsmethoden sowie die gezielte Suche nach Lücken in ICS- und OT-Systemen. Einen Anstieg der Aktivitäten konnte im März 2026 verzeichnet werden. Das Volumen selbst erreichte seinen Höhepunkt schließlich zwei Monate später, im Mai.
Alte Schwachstellen weiterhin anfällig
Die Untersuchungen von TXOne zeigen eine deutliche Konzentration der Malware-Downloads auf ein bestimmtes Netzwerkprotokoll: Über 91 Prozent der beobachteten Downloads erfolgten über Port 445/TCP, der für das Netzwerkprotokoll SMB (Server Message Block) verwendet wird. Damit war SMB mit großem Abstand der wichtigste beobachtete Übertragungsweg für Malware. Telnet lag weit abgeschlagen auf dem zweiten Platz. Alle anderen Ports zusammen machen nur rund drei Prozent der beobachteten Downloads aus.
Abbildung 1: Die Top 20 Malware Download Ports: Dabei erfolgten die mit Abstand meisten Downloads (91 %) über Port 445/TCP (Bildquelle: 2026 TXOne Networks).
Bemerkenswert ist zudem, dass einige CVEs auch Jahre nach ihrer Bekanntgabe noch immer namentlich sowohl in Form von Exploits als auch von Ransomware auftauchen, so zum Beispiel die Sicherheitslücke CVE-2017-0147. Diese ist neben jahrzehntealten Standardkonfigurationen wie CVE-1999-0517 eines der hartnäckigsten Muster in den Aufzeichnungen von TXOne Networks. Das zeigt, wie lange sich ungeschlossene SMB-Sicherheitslücken für Angreifer noch auszahlen.
Angriffe besonders häufig aus Cloudstruktur
Ganze 97 Prozent der Sessions von den 99 wichtigsten Angreifer-IP-Adressen waren im ersten Halbjahr des Jahres 2026 auf Hosting-Anbieter zurückzuführen, lediglich 2,1 Prozent auf Unternehmensnetzwerke und deutlich unter einem Prozent auf private Internetdienstanbieter.
Allein auf AWS entfallen 20,4 Prozent der Gesamtzahl, verteilt auf 17 wechselnde IP-Adressen, was mit kurzlebigen EC2-Instanzen übereinstimmt, die zum Scannen gestartet und automatisch wieder beendet werden. Dicht dahinter folgt eine einzelne IP-Adresse, 45.142.193.xxx, die zu einem kleinen rumänischen VPS-Anbieter (btcloud.ro) gehört. Sie ist allein für 7,8 Millionen Sitzungen verantwortlich – mehr Datenverkehr als jeder andere einzelne Anbieter in den Top 12 mit Ausnahme von AWS. Der Rest der Liste umfasst die üblichen „Bulletproof“- und preisgünstigen VPS-Angebote.
Abbildung 2: Die Top 12 der Angreifer-ASNs: Kommerzielle Cloud- und Hosting-Anbieter dominieren als Ursprung der beobachteten Cyberangriffe auf Industrie-Honeypots. (Bildquelle: 2026 TXOne Networks).
Wenn Angriffe überwiegend aus solchen großen Hosting-Netzwerken stammen, können deren IP-Adressbereiche auf Basis der zugehörigen ASN (Autonome Systemnummer) oder ihrer IP-Reputation blockiert werden. Bei einem breit verteilten Botnet wäre eine solche Blockierung dagegen deutlich weniger wirksam.
Nicht nur generisches Brute-Force-Verfahren, auch anwendungsspezifische Zielauswahl
Neben den üblichen „Credential-Stuffing“-Angriffen, bei denen Kriminelle Passwörter und Benutzernamen aus vorherigen Datenpannen nutzen (z.B. admin/admin), wurden auch gezieltere Anmeldeversuche auf die Infrastruktur der Solana-Blockchain festgestellt (z.B. solana/solana oder sol/sol) – ein Phänomen, das auf anwendungsspezifische Angreifer-Tools hindeutet.
Branchenspezifische statt allgemeiner Angriffspunkte
Industrielle Reconnaissance erfolgt branchenbezogen und nicht generisch. Die beim Auskundschaften fokussierten Protokolle unterscheiden sich erheblich zwischen den Bereichen Gesundheitswesen, Energie, Automobilindustrie sowie Öl und Gas. So werden im Gesundheitswesen gezielt DICOM/Gebäudeautomation untersucht, während in der Energie- und Öl- und Gasbranche Modbus/S7/DNP3 zentrale Ziele darstellen. In der Automobilindustrie stehen überwiegend SPS-bezogene Protokolle im Fokus. Sicherheitsteams sollten daher ihre Überwachungsressourcen gezielt auf die Systeme und Protokolle ausrichten, die in der Umgebung der jeweiligen Branche tatsächlich exponiert sind.
Fazit
Das Gesamtbild des ersten Halbjahres 2026 deckt sich mit früheren Berichtszeiträumen: Es überwiegen weiterhin opportunistische, weitgehend automatisierte Angriffe, die seit langem bekannte Schwachstellen in großem Umfang ausnutzen und eher durch kurzzeitige, deutliche Aktivitätsspitzen als durch einen stetigen Anstieg gekennzeichnet sind. Das bedeutet: Cyberangriffe müssen nicht besonders neu oder hochentwickelt sein, um erfolgreich zu sein – alte Schwachstellen, Standardpasswörter und öffentlich erreichbare Dienste reichen Angreifern häufig immer noch aus. Regelmäßiges Patchen und eine sichere Konfiguration stellen daher weiterhin wichtige Maßnahmen zur Reduzierung der Angriffsfläche dar.
Unter diesem Link können Sie den vollständigen Bericht einsehen: https://www.txone.com/resources/blog/txone-honeypot-report-2026-h1-threat-landscape/