Vorschläge zum KI-Aktionsplan der EZB: Fünf Maßnahmen zur besseren Absicherung von Maschinenidentitäten vor KI-gestützten Cyberangriffen
Am 7. Juli 2026 hat die Europäische Zentralbank (EZB) alle unter ihrer Aufsicht stehenden Finanzinstitute in einem Schreiben dazu aufgefordert, ihre mit Künstlicher Intelligenz in Zusammenhang stehenden Cyberrisiken einer eingehenden Untersuchung zu unterziehen. Bis zum 31. Oktober sollen die Banken dem Aufsichtsteam der EZB einen umfassenden Aktionsplan zur Minimierung der diesbezüglichen Risiken vorlegen. Der Plan soll konkrete Maßnahmen, Ressourcen, Zuständigkeiten und Zeitpläne zur Verhinderung, Eindämmung und Abwehr KI-gestützter Cyberrangriffe enthalten.
28.09.2026
Jenseits von „Human in the Loop“: Warum die Return-Taste für KI-Agenten entscheidend wird
25.09.2026
Jenseits von „Human in the Loop“: Warum die Return-Taste für KI-Agenten entscheidend wird
25.09.2026
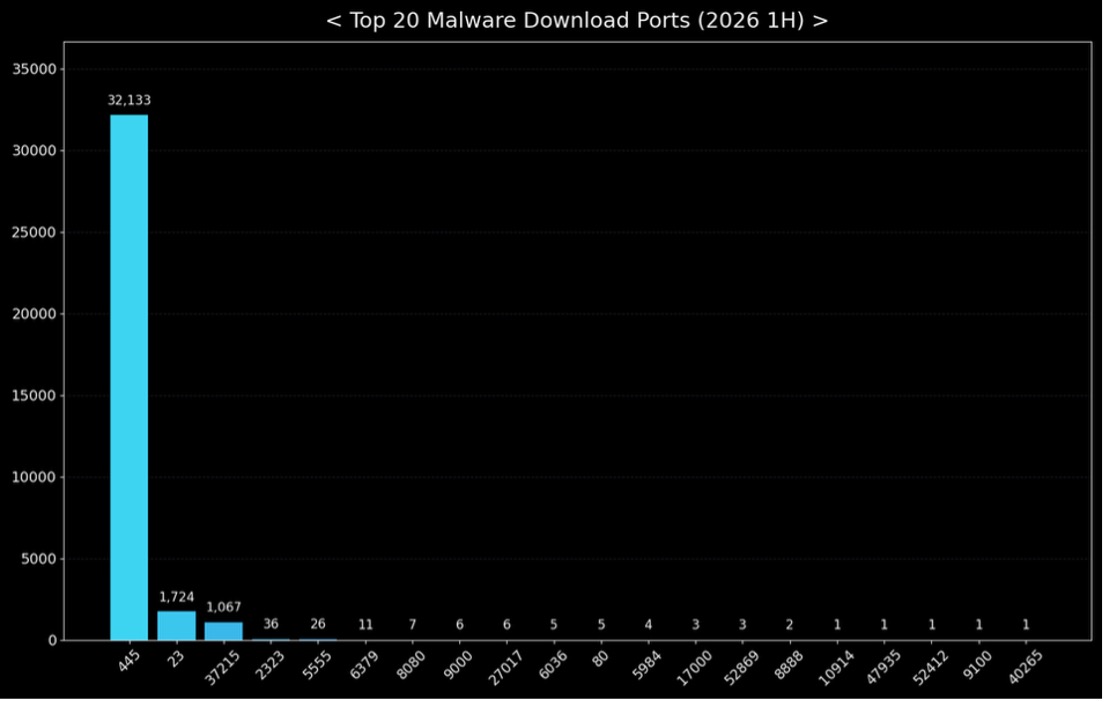
TXOne-Report zeigt: SMB-Protokoll am stärksten gefährdet
Über 91 Prozent der Malware-Downloads erfolgen über SMB (Port 445/TCP).
97 Prozent der Angreifer-Sessions stammen aus Hosting-/Cloud-Netzwerken, nicht aus Botnets.
Spezifisches OT-Reconnaissance: Angreifer scannen gezielt nach Branchenprotokollen wie Modbus, S7 oder DICOM.
24.09.2026
Kommentar
Veeam-Studie: Fast 80 % der deutschen Führungskräfte besorgt über Schatten-KI und sensible Daten
24.09.2026
Kommentar
Veeam-Studie: Fast 80 % der deutschen Führungskräfte besorgt über Schatten-KI und sensible Daten
24.09.2026